新着情報
NEWS
2026/11/09
不正アクセスによる個人情報漏えいに関するお知らせとお詫び(第二報)
このたび、当社が提供する宿泊予約システム「RESERVE GATE α」(以下「RGα」といいます。)が、脆弱性を突いた第三者による不正アクセスを受け、宿泊予約会員様の個人情報が漏えいしたおそれがあることが判明いたしました。
ご利用の皆様ならびに関係者の皆様には、多大なるご心配とご迷惑をおかけしておりますことを、深くお詫び申し上げます。
本件につきまして、現時点で判明している内容および当社の対応状況について、以下のとおりご報告いたします。
1.事案の概要
・2026年11月2日(月):第三者による不正アクセスが発生
・2026年11月3日(火):不正アクセスを確認
・2026年11月4日(水):不正アクセスによる個人情報漏えいに関するお知らせ(初報)を公表
・2026年11月5日(木):個人情報保護委員会へ速報を報告
・2026年11月6日(金):熊本県警察へ被害届を提出
・2026年11月6日(金):システムの緊急停止についてご案内し、同日16時よりサーバーを停止
・2026年11月6日(金)~11月23日(月):セキュリティ対策の強化、脆弱性の修正およびシステムの復旧作業を実施
なお、システムの再開時期につきましては、安全性の確認状況を踏まえ、改めてご案内いたします。
2.漏えいした可能性のある件数
RGα全体で、320,720件の会員情報が漏えいした可能性があります。
内訳
・ご利用中の施設:93施設/187,687件
・解約済みの施設:82施設/133,033件
1施設あたりの会員情報件数は、最小1件、最大43,274件となっております。
各施設における詳細な件数につきましては、確認ができ次第、対象施設様へ個別にご連絡いたします。
3.漏えいしたおそれのある情報
初報でお知らせした6項目に加え、新たに以下の情報についても漏えいしたおそれがあることが判明いたしました。
【初報でお知らせした項目】
1.お名前
2.ご住所(郵便番号を含む)
3.お電話番号
4.メールアドレス
5.宿泊先ホテル名
6.チェックイン日
【新たに判明した項目】
7.氏名カナ
8.携帯電話番号
9.FAX番号
10.生年月日
11.性別
12.勤務先情報(会社名・部署・郵便番号・住所・電話番号・FAX番号)
なお、クレジットカード情報については、RGαのデータベースに保存されていないため、本件による漏えいはありません。
また、パスワード等についても、現時点で漏えいした痕跡は確認されておりません。
現時点で、漏えいした情報が不正に利用されたとみられる事象が確認されているのは、上記1~6の項目です。
4.関係機関への報告
当社では、本件について以下の関係機関へ報告を行っております。
【個人情報保護委員会】
2026年11月5日(木)11時30分に速報を報告し、受理されました。
【警察関係機関】
2026年11月6日(金)に熊本県警察へ被害届を提出いたしました。
今後も関係機関の指導・助言を受けながら、原因究明および再発防止に向けた対応を継続してまいります。
5.現在の対応状況
当社では、被害の拡大防止および安全性の確保を最優先に、以下の対応を進めております。
・RGα会員マイページについて、ログイン後に「メンテナンス中」の画面を表示し、画面遷移を制限
・2026年11月6日(金)16時より、セキュリティ強化および不正アクセス防止のためサーバーを停止
・不正アクセスの原因調査および脆弱性の修正
・システムの安全性確認および復旧作業
ご利用の皆様にはご不便をおかけしておりますが、安全性を確保するための措置となりますので、何卒ご理解賜りますようお願い申し上げます。
6.会員様への影響および不審なメールへの注意喚起
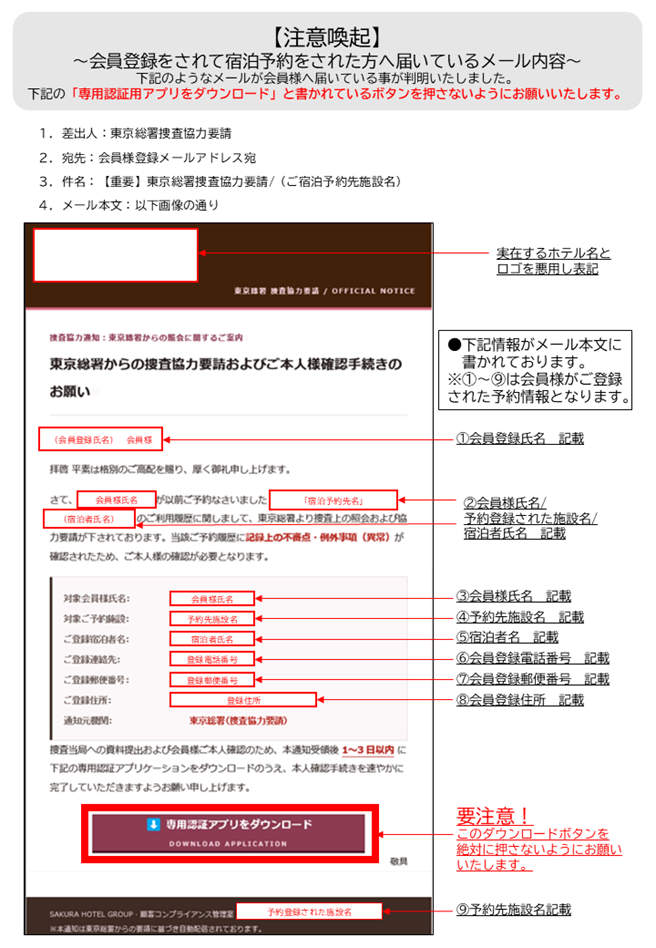
本件に関連し、漏えいした情報を悪用したとみられるフィッシングメール(偽のメール)が、会員登録後に宿泊予約をされたお客様宛てに送信されていることを確認しております。
現在確認されている不審なメールの特徴は、以下のとおりです。
【不審なメールの特徴】
・差出人:東京総署捜査協力要請
・送信先:会員様の登録メールアドレス
・件名:【重要】東京総署捜査協力要請(ご宿泊予約先施設名)
・本文:「専用認証用アプリをダウンロード」するよう誘導する内容
【お客様へのお願い】
上記のような不審なメールを受信された場合は、メール本文に記載された「専用認証用アプリをダウンロード」のボタンやリンクを絶対にクリックしないようお願いいたします。
また、メールに記載された内容に従って、アプリをインストールしたり、個人情報やパスワード等を入力したりしないよう、十分にご注意ください。
【すでにリンクをクリックした、または情報を入力してしまった場合】
・パスワードを入力した場合は、速やかに変更してください。同じパスワードを他のサービスでも使用している場合は、そちらも変更してください。
・クレジットカード情報を入力した場合は、速やかにカード会社へ連絡し、利用停止等の対応についてご相談ください。
・クレジットカードの利用明細等を確認し、不審な請求や利用履歴がないかご確認ください。
・不審なアプリをインストールしてしまった場合は、使用を中止し、端末のセキュリティ確認を行ってください。
なお、上記は現時点で当社が確認している情報となります。今後、新たな不審メールや被害状況が判明した場合には、速やかにお知らせいたします。
7.会員様へのご連絡について
本件に関する会員様へのご連絡につきましては、原則として各宿泊施設様よりご案内いただくこととなります。
当社といたしましても、各施設様と連携し、お客様からのお問い合わせへの対応や必要な情報提供を行ってまいります。
8.お問い合わせ先
株式会社ナバック
・メールアドレス:rgmainte@navc2.co.jp
・受付曜日:月曜日~金曜日(土日祝日・年末年始を除く)
・受付時間:午前9時~午後6時
・受付時間外:専用メールアドレスにて24時間受付
・ご回答:翌営業日以降、順次対応いたします。
※受付時間外にいただいたお問い合わせにつきましては、翌営業日以降に確認のうえ、順次対応いたします。
9.今後の対応について
当社では、引き続き不正アクセスの原因究明、脆弱性の修正、セキュリティ対策の強化およびシステムの安全な復旧に向けて、全力で取り組んでまいります。
今後、新たな事実や進展が判明した場合には、当社ホームページ等を通じて速やかにお知らせいたします。
ご利用の皆様ならびに関係者の皆様に、多大なるご心配とご迷惑をおかけしておりますことを、重ねて深くお詫び申し上げます。
以上
※下記の画像は、漏えいした個人情報を悪用して送信されたとみられる不審なメールの一例です。